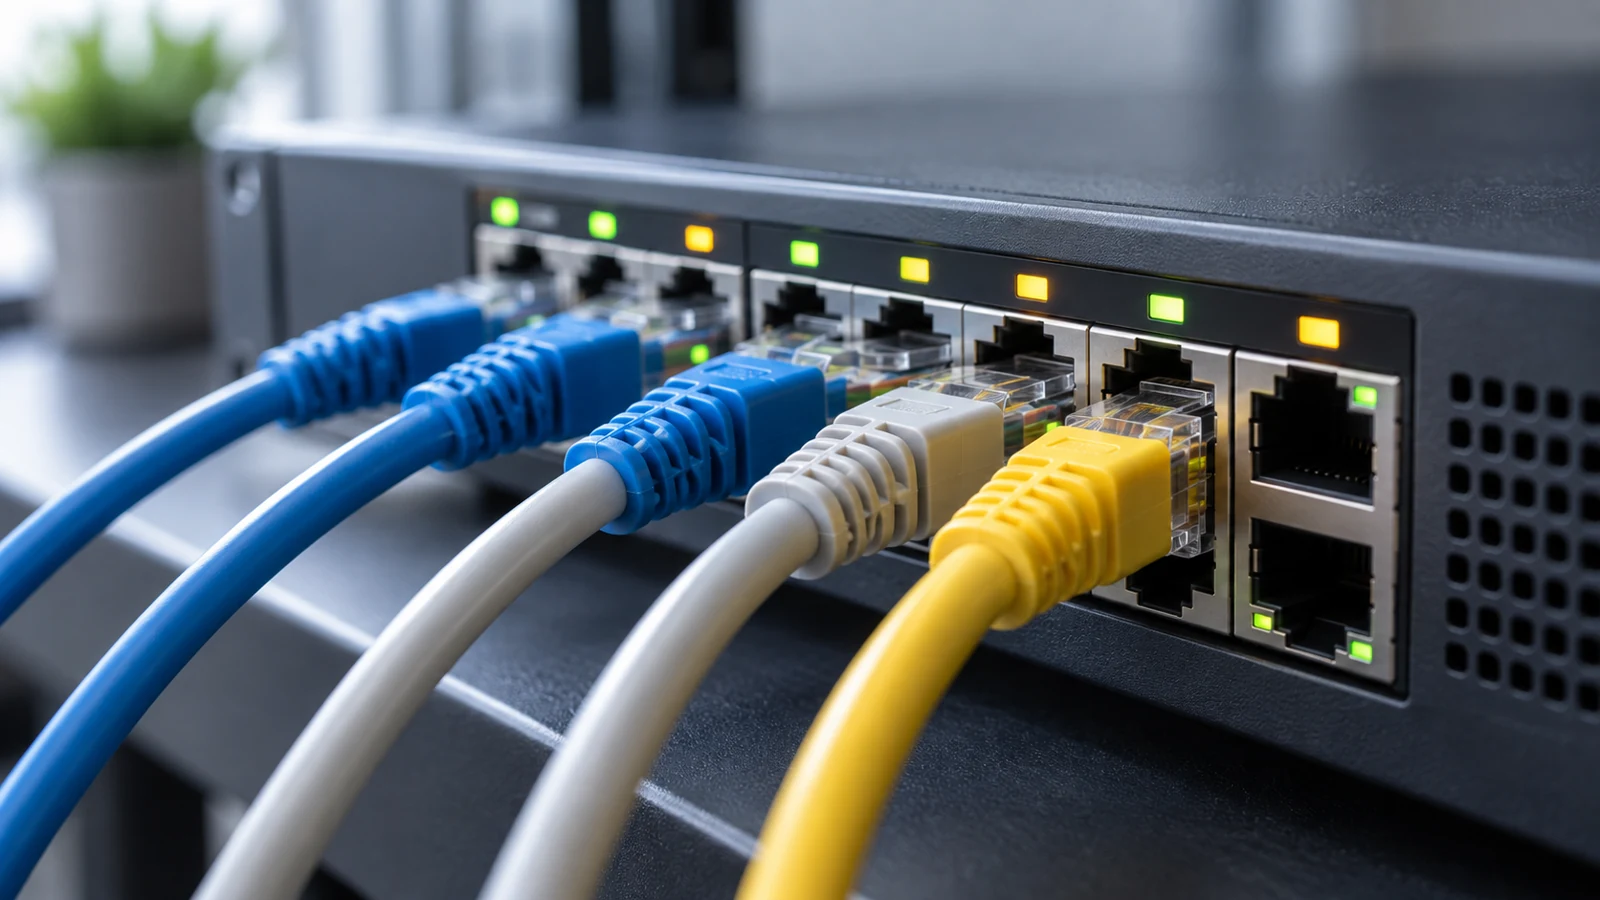
不少搭建了全屋Mesh组网的用户都遇到过类似问题:单独在某台设备上开VPN可以正常使用,但多设备同时连入Mesh网络之后,要么VPN连接频繁掉线,小鸟要么部分设备的流量根本走不到VPN链路,还得逐个设备手动配置VPN客户端,操作非常繁琐。本文就围绕Mesh网络VPN多设备同时使用的核心需求,从前置核查、分步配置到故障排查逐一拆解,同时说明这种使用模式的实际优势,帮你避开常见的配置误区。
配置前的前置条件核查
首先要确认你使用的Mesh主路由本身支持VPN客户端模式,不要通过子路由刷第三方固件强行挂载VPN,不然子路由下的设备走VPN链路时,会和主路由自带的漫游规则产生冲突,出现设备切换Mesh节点时VPN连接直接中断的问题。
接下来要先完成所有Mesh节点的漫游基础校验,进入Mesh主路由的后台设置页,关闭所有节点下的AP隔离功能,不然不同节点覆盖区域下的设备即便都接入VPN链路,也无法互相访问内网资源,还会出现部分设备发起VPN连接时直接被路由阻断的报错。
提前确认你所用的VPN服务允许单账号下多设备同时登录,不少商用VPN账号都设置了同时在线设备数上限,超出阈值之后新设备发起的连接就会自动踢掉之前的旧连接,这是很多用户遇到多设备连VPN时莫名断连的首要诱因。
家庭全屋Mesh组网环境下多设备同步接入VPN的典型部署场景
分步设置Mesh网络VPN多设备同时生效的操作流程
先登录Mesh主路由的管理后台,找到VPN客户端配置入口,填入你提前准备好的VPN服务器地址、认证账号和密码,选择适配的VPN协议类型,保存配置之后先单独测试主路由本身的VPN连通性,确认主路由走VPN链路可以正常访问目标网络,再进行下一步配置。
配置过程中不要直接开启全局VPN,小鸟VPN先在路由后台的设备管理列表里,把所有需要走VPN链路的设备全部勾选进VPN分流白名单,剩下不需要走VPN的设备保留直连状态,避免整个Mesh网络的所有流量都走VPN链路,带来不必要的额外网络开销。
所有配置填写完成之后,小鸟逐个重启Mesh子节点,等待所有节点完成和主路由的漫游规则同步之后,再分别测试不同节点覆盖区域下的设备VPN连通性,不要刚保存完配置就立刻让多设备同时发起连接,避免Mesh节点的同步规则还没下发完成出现配置冲突。
多设备同时使用的常见故障定位方法
如果出现部分设备能正常走VPN、部分设备完全不生效的现象,先检查故障设备的IP地址分配规则,确认它没有被Mesh路由自动分配到直连的VLAN网段,部分老旧版本的Mesh固件默认会把新接入的未知设备自动划入非VPN的默认网段,手动把设备IP绑定到VPN允许的网段即可解决问题。
如果出现设备在不同Mesh节点之间漫游切换时VPN连接自动断开的情况,先关闭Mesh的快速漫游功能,快速漫游的毫秒级切换机制会强制重置设备的网络连接状态,部分VPN客户端的保活机制没法适配这种快速切换,关闭之后漫游切换时的VPN稳定性会得到明显提升。
如果多设备同时连VPN的时候出现部分设备访问资源异常的情况,先排查VPN服务端的并发连接限制,部分VPN服务器会对单账号的同时并发连接数做限制,超出阈值之后就会随机丢包或者阻断新的连接请求,这种情况不属于Mesh网络的配置问题,需要调整VPN服务端的规则来适配。
Mesh网络VPN多设备同时使用的实用优势说明
这种配置模式下,你不需要在每台手机、电脑、平板等终端设备上单独安装VPN客户端,所有提前加入白名单的设备只要连入Mesh网络就自动走VPN链路,不会出现某台设备忘记开启VPN导致流量泄露的问题,也不需要在新设备接入时重复做VPN配置。
你还可以基于Mesh的节点位置做VPN分流规则的精细化调整,比如把放在书房的子节点下的办公设备全部划入VPN网段,客厅子节点下的公共影音设备保留直连状态,不同区域的设备自动匹配对应的网络规则,不需要用户手动切换VPN开关。
需要注意的是这种配置模式下,所有走VPN的设备共享同一个VPN出口IP,你需要提前确认你访问的目标服务允许多设备同IP同时访问,避免触发目标平台的风控规则,同时不要随意把VPN网段开放给不明接入设备,避免超出预期的流量走VPN链路带来不必要的隐私风险。